Einmal anmelden, und die verbundenen Apps kommen mit: der Handoff aus dem Free-Tier läuft sauber
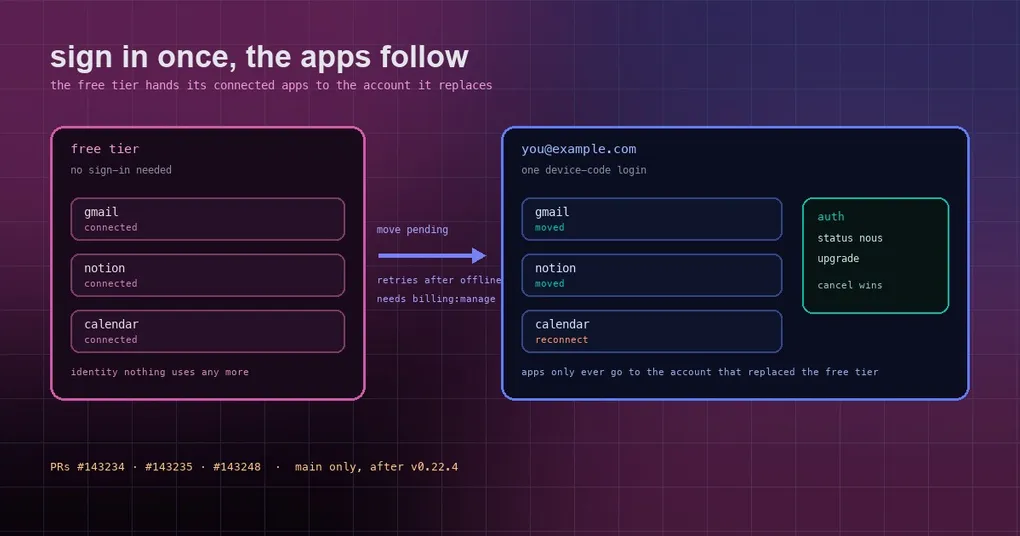
An einem Freitagnachmittag legen Sie endlich ein Konto an. Drei Wochen lang sind Sie im Free-Tier gelaufen, mit verbundenem Gmail, Notion und Kalender. Sie öffnen die Einstellungen, melden sich an, bekommen eine freundliche Begrüßung — und öffnen dann die Connectors-Seite. Leer. Jede App muss erneut autorisiert werden.
Das war kein Fehler. Die Anmeldung hat die Free-Tier-Identität durch Ihr Konto ersetzt und die verbundenen Apps auf der alten Identität zurückgelassen, die auf der Maschine niemand mehr benutzte. Drei PRs, am 23. Oktober 2026 gemergt, bauen diesen Pfad von Anfang bis Ende neu.
Drei raue Kanten von vorher
- Das Upgrade lief über einen anderen Ablauf. Eine Anmeldung über dem Free-Tier registrierte das Free-Tier für die Übertragung, zeigte eine spezielle Consent-Seite mit eigenem Code, pollte, bis die Übertragung fertig war, und holte erst dann das Konto-Token. Ohne Free-Tier auf der Platte starteten
/loginundhermes auth upgradegar nicht erst. - Apps mussten von Hand neu verbunden werden. Die Anmeldung speicherte das Konto über dem Free-Tier; die Apps blieben dahinter zurück.
- Das Öffnen der Connectors-Seite baute im Hintergrund eine Identität auf — selbst wenn Sie nie etwas verbunden hatten. Und das Angebot „Anmelden“ erschien nur für Leute im Free-Trial-Modell, sodass alle mit eigenem Key, die Apps verbunden hatten, es nie sahen.
Jetzt: ein einfacher Device-Login, dann der Handoff
#143235 macht jede Nous-Anmeldung zu einem einfachen Device-Login. Desktop, /login in der CLI, TUI und Chat-Apps sowie hermes auth upgrade laufen alle über einen Ablauf: die normale Geräteseite und den Code zeigen, auf Freigabe warten (oder Ablauf, oder Abbruch), das Konto speichern. Keine spezielle Consent-Seite, kein Transfer-Polling.
Dann der Teil, auf den es ankommt: nachdem das Speichern durch ist, bittet #143234 das Nous Portal, die verbundenen Apps des Free-Tiers mit dem eigenen Anmelde-Token des Kontos in dieses Konto zu verschieben. Die Details sind es, die das vertrauenswürdig machen:
- Kein Netzwerkaufruf zum Zeitpunkt des Speicherns. Hermes notiert nur „Verschiebung ausstehend“; die Verschiebung passiert, wenn das Speichern abgeschlossen ist.
- Keine Rückfrage. Das Ergebnis wird danach angezeigt.
- Bevor eine Anfrage rausgeht, prüft Hermes, ob das Token zu dem Konto gehört, das das Free-Tier ersetzt hat. Die Apps gehen nur jemals an dieses Konto. Wenn Sie sich vor einem erneuten Versuch mit einem anderen Konto angemeldet haben, sagt der Status, dass die Verschiebung auf das erste Konto wartet.
- Ist das Portal beschäftigt oder nicht erreichbar, wird es später erneut versucht — auch nach einem Neustart.
hermes auth status nouswechselt von einem nacktenlogged inzu „angemeldet, plus was verschoben wurde oder was neu verbunden werden muss“.
#143248 behebt die dritte Kante: das Öffnen der Connectors-Seite erzeugt nichts. Die Seite listet Apps aus dem öffentlichen Katalog des Portals, der keine Anmeldung braucht. Erst das Verbinden einer App erzeugt an diesem Punkt die Identität, und die Seite wechselt auf Ihren eigenen Katalog, Ihre Konten und Regeln. Wenn Sie eine App verbunden haben, aber nicht im Trial sind, bekommen Sie Ihr eigenes Angebot — „Keep your connected apps“ — statt dem des Trials.
Auch der CLI-Hinweis wurde korrigiert: hermes connectors sagte früher, Sie sollten hermes login ausführen, einen Befehl, den es nicht mehr gibt. Jetzt steht dort hermes auth upgrade.
Was Sie tatsächlich tippen
Die Oberfläche ist einfacher geworden, nicht komplizierter — jeder Pfad führt an dieselbe Stelle:
hermes auth status nous     # Konto oder Free-Tier, plus Handoff-Status
hermes auth upgrade         # mit einem Nous-Konto anmelden, Connectoren bleiben erhalten
Innerhalb einer Session ist es /login, auf jeder Oberfläche: Desktop, CLI, TUI, Messaging-Plattformen. hermes model und hermes auth add nous behalten ihre eigenen Flags (--portal-url, --ca-bundle, --insecure), laufen darunter aber über denselben Device-Login und geben dasselbe Handoff-Ergebnis aus.
Auch der Desktop-Ablauf ist vereinheitlicht: ein Abbruch stoppt innerhalb einer Sekunde und speichert nichts; ein abgelaufener Code zeigt einen Timeout-Bildschirm statt eines generischen Fehlers; und der Ergebnisbildschirm sagt Ihnen, wer sich angemeldet hat und was verschoben wurde.
Grenzen, die man vorher kennen sollte
- Ältere Clients rufen noch die alten Endpunkte auf. Laut PR wurden die alten Transfer-Endpunkte des Servers in dieser Änderung nicht stillgelegt, weil ältere Hermes-Versionen sie noch aufrufen.
- Der neue Angebotstext ist vorerst nur englisch (in
#143248ausdrücklich erwähnt); andere Sprachen fallen darauf zurück. - Der öffentliche Katalog der Connectors-Seite hängt davon ab, dass zuerst eine Portal-Route ausgeliefert wird. Bis das live ist, sieht jemand ohne Nous-Identität keine gehosteten Apps auf der Seite; alle anderen sind nicht betroffen.
- Das Öffnen der Tool-Liste einer App, das Umbenennen oder Entfernen eines Kontos und das Speichern von Regeln erzeugen weiterhin die Identität — dann haben Sie schon eine App gewählt, es ist also eine ausdrückliche Anfrage.
hermes connectors listund der Statuscheck des Agenten erzeugen ebenfalls eine Identität, und zwar absichtlich.
Worin sich das vom früheren Free-Tier-Beitrag unterscheidet
Am 13. Oktober haben wir über das gescopte Guest-Token für Connectoren im Free-Tier geschrieben — ein Token, dessen einziger Scope connectors:invoke ist und das die Browser-Challenge überspringt. Dieser Beitrag ist das nächste Kapitel: was mit diesen Verbindungen passiert, wenn ein echtes Konto die kostenlose Identität ersetzt. Zu den Namensregeln bei mehreren Connector-Konten lesen Sie die Anleitung zu benannten Konten; für den Rest von hermes auth (add, list, reset, priority, refresh) ist die Befehlsreferenz die Kurzfassung.
Release-Status
Alle drei PRs wurden am 23. Oktober 2026 als ein Stack nach main gemergt. Das letzte Release ist weiterhin v0.22.4 vom 21. Oktober, diese Verhaltensweisen gibt es also nur auf main, bis das nächste Release den stabilen Kanal erreicht. Auf v0.22.4 ist der Anmeldepfad noch der alte — prüfen Sie die Anleitung zu den Update-Kanälen, bevor Sie annehmen, dass Sie es schon haben.