Loslegen, bevor Sie einen API-Key einfügen: So funktioniert der Free Tier von Hermes – und wann Sie sich anmelden
Eine frische Hermes-Installation kann jetzt ohne jede Konfiguration ein Gespräch führen: Beim Start legt sie eine anonyme Identität für den Nous Free Tier an, antwortet auf einem Modell namens nous/welcome, und Connectoren funktionieren ohne Account. Angemeldet wird sich später – wenn Sie den vollständigen Modellkatalog und die kostenpflichtigen Tools (Websuche, Bilderzeugung, TTS, Cloud-Browser) wollen. Hier steht, was er Ihnen bietet, was nicht, wie Sie sich anmelden, wie Sie ihn abschalten – und was die Fehlermeldungen bedeuten.
Weiterlesen
Woher „database is locked“ wirklich kommt: Hermes behebt Lock-Konflikte, doppelte Writer und einen Fehlalarm
Keine zweite Hermes-Instanz läuft, trotzdem bekommen Sie database is locked; keine Schreibvorgänge stehen an, trotzdem blockiert das Öffnen des Session-Stores 4 Sekunden lang. Ein Bündel von Fixes, das am 11. September gemergt wurde, erklärt warum: Das Lock entstand, weil Hermes bei jedem Öffnen die Schreibhoheit beanspruchte, mehrere Prozesse hätten die Datei überhaupt nie anfassen dürfen, und ein „WAL is gone“-Alarm lag unter OpenZFS schlicht falsch. Hier steht, was sich geändert hat – und wie Sie Ihre eigene Maschine prüfen.
Weiterlesen
Ertrinken in „Job Finished“-Meldungen? Hermes fasst bereite Hintergrund-Abschlüsse jetzt zu einem einzigen Turn zusammen
Sie starten ein paar Hintergrund-Jobs, kommen zurück und finden eine Wand von „done“-Meldungen – jede startet ihren eigenen Model-Turn, verbrennt Tokens und reißt Ihren Gedankengang ab. Die interaktiven Oberflächen von Hermes fassen jetzt bereits bereite Hintergrund-Abschlüsse zu einem einzigen Benachrichtigungs-Turn zusammen: Fehler bleiben im Batch, ein einzelner Abschluss behält seinen Originaltext, explizit konsumierte Prozesse benachrichtigen überhaupt nicht mehr, und Watches sowie Subagent-Ergebnisse bleiben getrennt. Hier steht das neue Verhalten, seine Grenzen – und warum es keine Verzögerung ist.
Weiterlesen
Architekturdiagramme nicht mehr von Hand zeichnen: Der Archify-Skill validiert, bevor er liefert
Das eigentliche Problem eines handgezeichneten Architekturdiagramms ist nicht das Zeichnen – es ist, dass es in dem Moment zu veralten beginnt, in dem es fertig ist. Archify ist ein optionaler Hermes-Skill, der eine kleine typisierte JSON-Spec (oder eingefügtes Mermaid) in ein selbstständiges interaktives HTML-Diagramm verwandelt – Architektur, Workflow, Sequenz, Dataflow und Lifecycle – und vor der Übergabe eine Prüfung mit neun Checks laufen lässt, sodass Korrektheit mit Beleg kommt. Hier steht, wie Sie ihn installieren, wie die fünf Typen funktionieren und wie er sich die Arbeit mit dem eingebauten Diagramm-Skill teilt.
Weiterlesen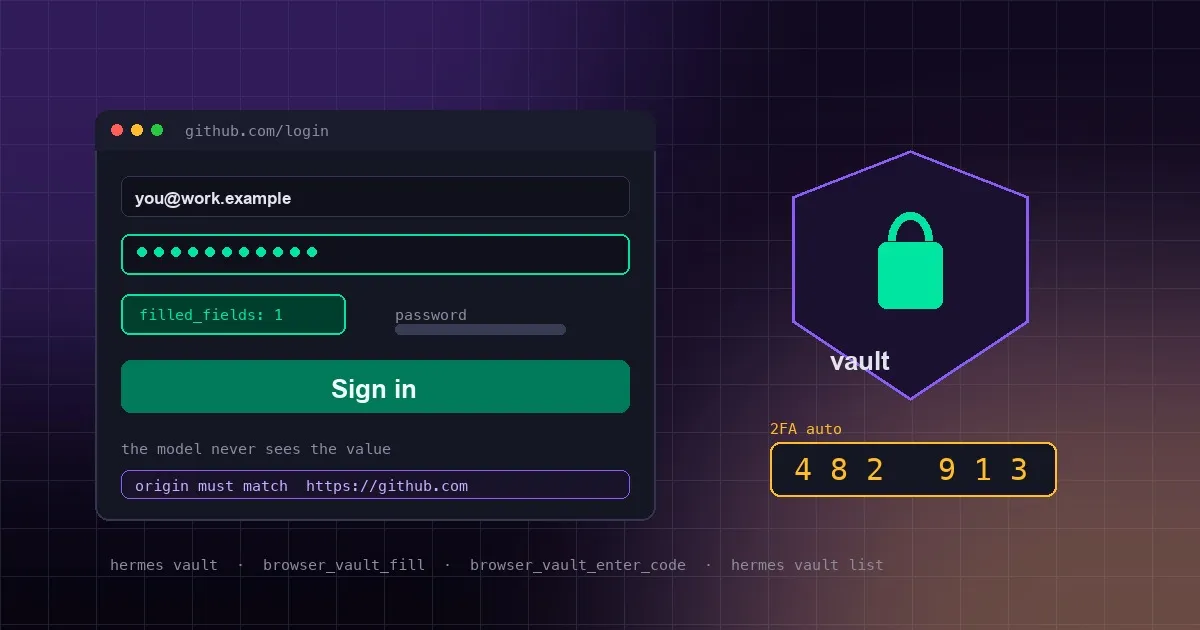
Hermes kann jetzt deinen Passwort-Manager nutzen: Logins, Karten und 2FA, ohne das Passwort herauszugeben
Einem Agenten sein Passwort zum Einloggen anzuvertrauen hat sich immer falsch angefühlt — man fügt es in den Chat ein, und von da an lebt der Klartext für immer im Transkript. Der neue Credential Vault von Hermes repariert die Zuleitung: Beim ersten Anlauf auf eine Anmeldeseite fragt er direkt dort in einer maskierten Eingabe nach, speichert das Geheimnis verschlüsselt auf deiner Maschine und injiziert es nur in den Origin, für den es gespeichert wurde. Authenticator-Schlüssel machen 2FA automatisch, jedes Karten-Ausfüllen braucht deine Zustimmung, und Headless-Sessions werden rundheraus abgelehnt.
Weiterlesen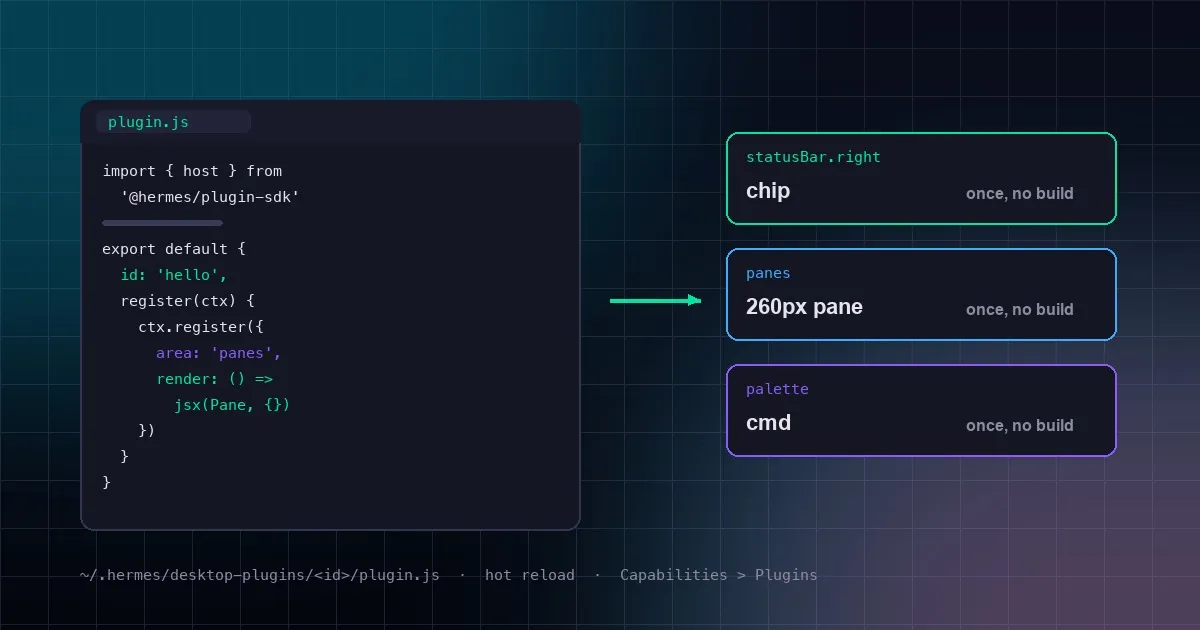
Eine Datei, ein Panel: Ein praktischer Leitfaden zum Hermes Desktop Plugin SDK
Jede Oberfläche im Fenster von Hermes Desktop — Layout-Panes, Sidebar-Navigation, Statusleiste, ⌘K-Palette, Keybinds, Themes — registriert sich in derselben Registry, und die Kern-App registriert ihre eigene Oberfläche genau so, wie es ein Plugin tut. Das heißt: Du kannst sie erweitern. Eine ESM-Datei, ein Import aus @hermes/plugin-sdk, abgelegt unter ~/.hermes/desktop-plugins/<id>/plugin.js. Sie lädt in Sekunden, lädt bei jedem Speichern neu und braucht weder einen Repo-Klon noch einen Build-Schritt.
Weiterlesen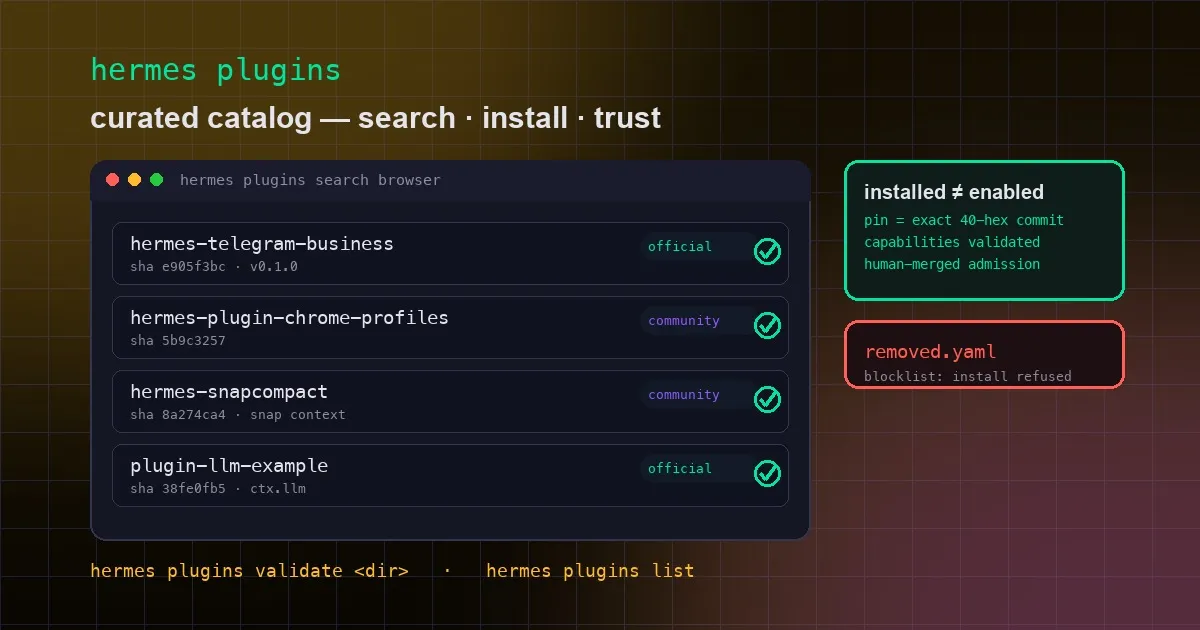
Der Hermes Plugin Catalog ist da: Schluss mit dem Raten, welches Plugin sicher ist
Installieren, vertrauen und entdecken – Plugins für Hermes auf dem offiziellen Weg: Am 9. September erscheint ein menschlich geprüfter Plugin Catalog, der jeden Eintrag auf einen exakten commit-SHA pinnt, ihn als official oder community kennzeichnet und erzwingt, dass die deklarierten Fähigkeiten dem entsprechen, was das Plugin tatsächlich registriert. Entfernte Plugins landen auf einer removed.yaml-Blocklist, die Installationen überall verweigert. Von `hermes plugins search` bis `hermes plugins install` – Entdecken und Vertrauen stecken jetzt in einem einzigen Befehl.
Weiterlesen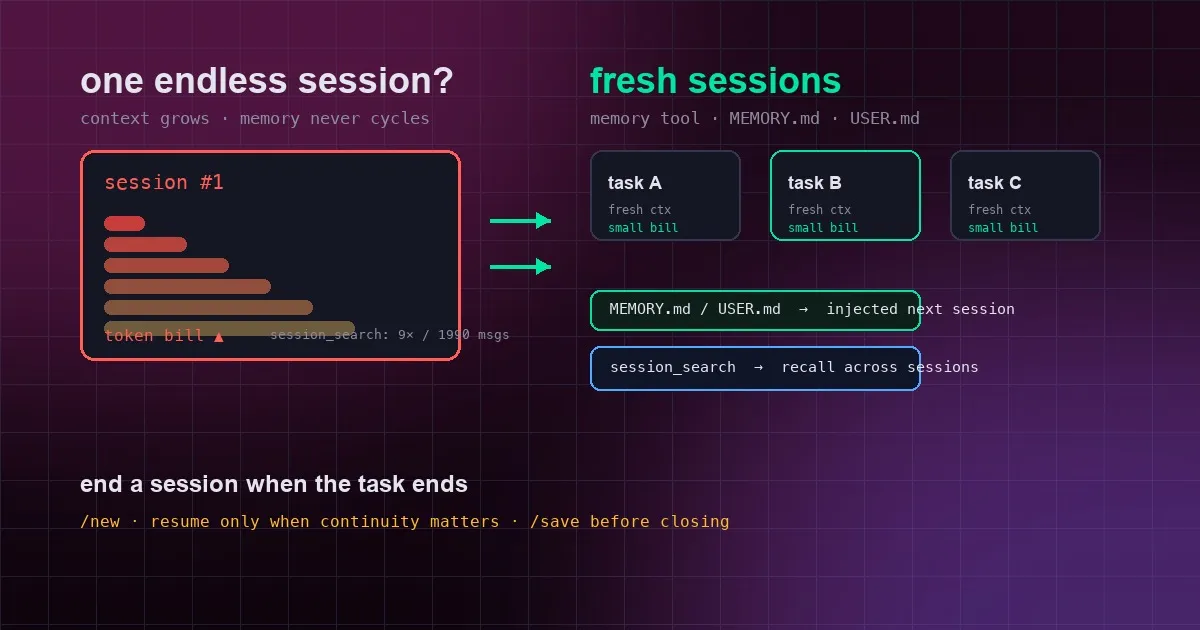
Lass keine Session ewig laufen: Warum das Langzeitgedächtnis von Hermes Session-Grenzen braucht
Ein Entwickler ließ Hermes 18 Tage lang in nur 5 Sessions laufen und erlebte, wie session_search über 1.990 Nachrichten hinweg nur 9-mal zündete, während die Memory-Dateien veralteten – weil er nie eine Session beendete. Das Gedächtnis von Hermes ist auf Session-Grenzen ausgelegt: MEMORY.md/USER.md werden beim Session-Start injiziert, die background review setzt Erkenntnisse am Turn-Ende fest, und session_search ruft über Sessions hinweg ab – all das setzt voraus, dass du Sessions wirklich schließt. Hier erfährst du, wie das Memory-System funktioniert und wann du neu starten statt fortsetzen solltest.
Weiterlesen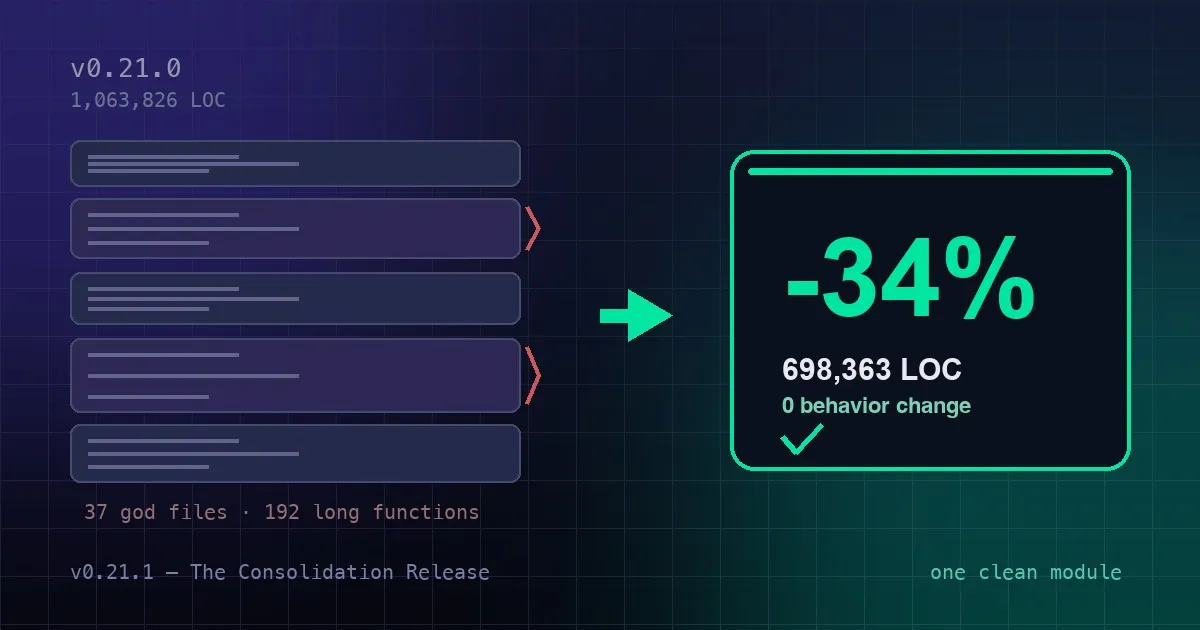
Hermes v0.21.1: Das Update, das Hermes um ein Drittel kleiner gemacht hat – und alles, was dir wichtig ist, schneller
v0.21.1 (The Consolidation Release) stellt die Codebase um und reduziert ihren Quellcode um ~34 % bei unverändertem Verhalten, lässt delegate_task jedes Subagent-Ergebnis melden, sobald es eintrifft, statt auf das langsamste Kind zu warten, erlaubt Kindern, laufende Hintergrundprozesse an dich zurückzugeben, bringt Device-Code-Login für MCP-Server auf Headless-Hosts, pinnt OpenRouter-Provider pro Modell mit Katalogaktualisierung alle 20 Minuten und beschleunigt lokale search_files um das 5- bis 6-Fache per nativem ripgrep.
Weiterlesen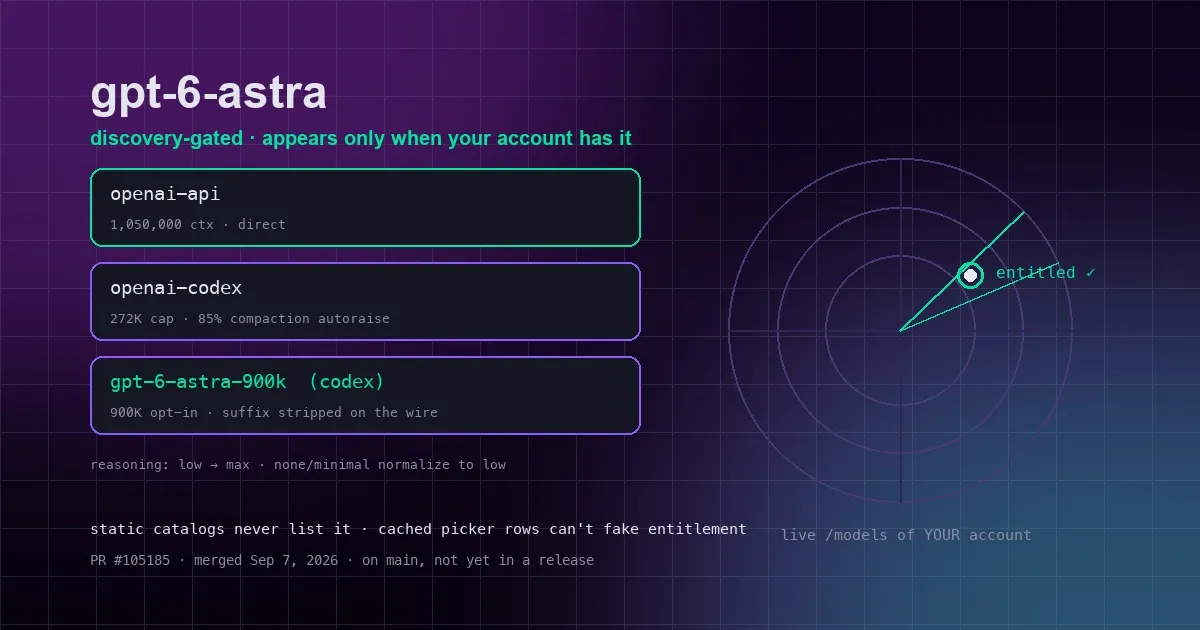
GPT-6 Astra in Hermes ausführen – und warum es in Ihrer /model-Liste fehlt
OpenAIs GPT-6 Astra, das erste Flagship der GPT-6-Generation, erschien Anfang September mit einem 1.05M-Kontextfenster und fünf Reasoning-Effort-Stufen. Hermes integriert es per Discovery Gating: Das Modell taucht in /model erst auf, wenn das eigene Konto Zugriff hat. Dieser Guide erklärt den Gating-Mechanismus, die Fenster 272K vs. 900K vs. 1.05M, das Compaction-Autoraising auf 85 % und die exakten Befehle zum Umsteigen.
Weiterlesen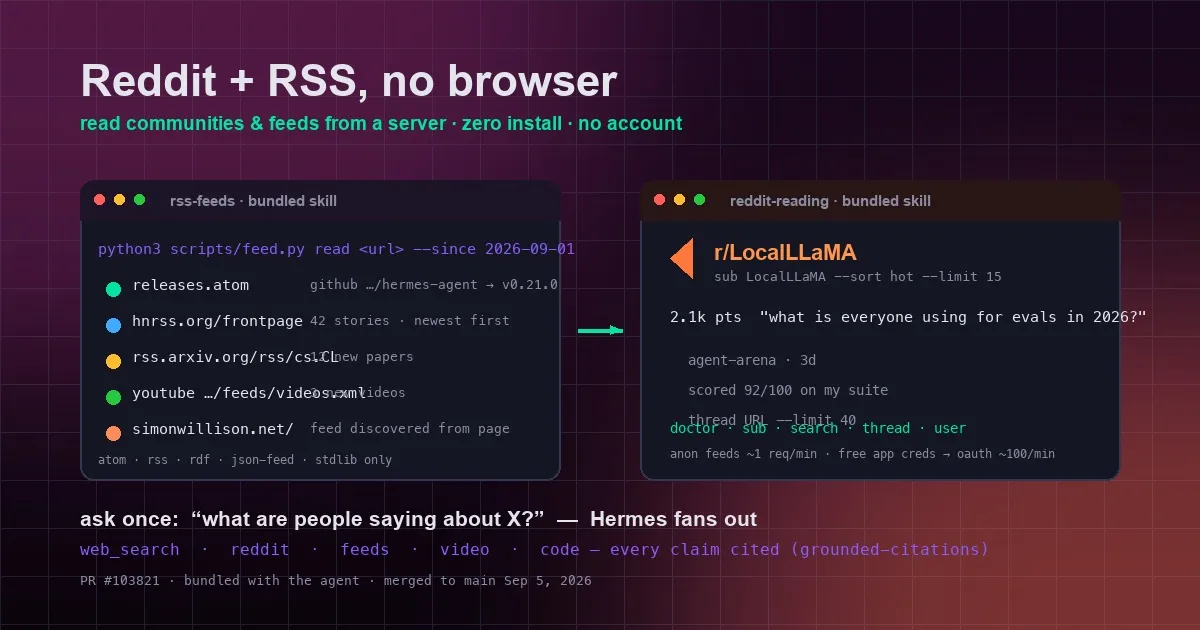
Reddit und RSS ohne Browser: Hermes liest Communities und Feeds von jedem Server
Zwei neue bundled skills sind am 5. September 2026 auf Hermes main gelandet: rss-feeds verwandelt RSS-/Atom-/JSON-Feeds in eine saubere Liste (inklusive automatischer Feed-Erkennung), und reddit-reading liest Subreddits, Suche, Threads und Nutzer ohne Browser und ohne Login – standardmäßig anonym oder mit ~100 Anfragen pro Minute über ein kostenloses App-only-OAuth-Upgrade.
Weiterlesen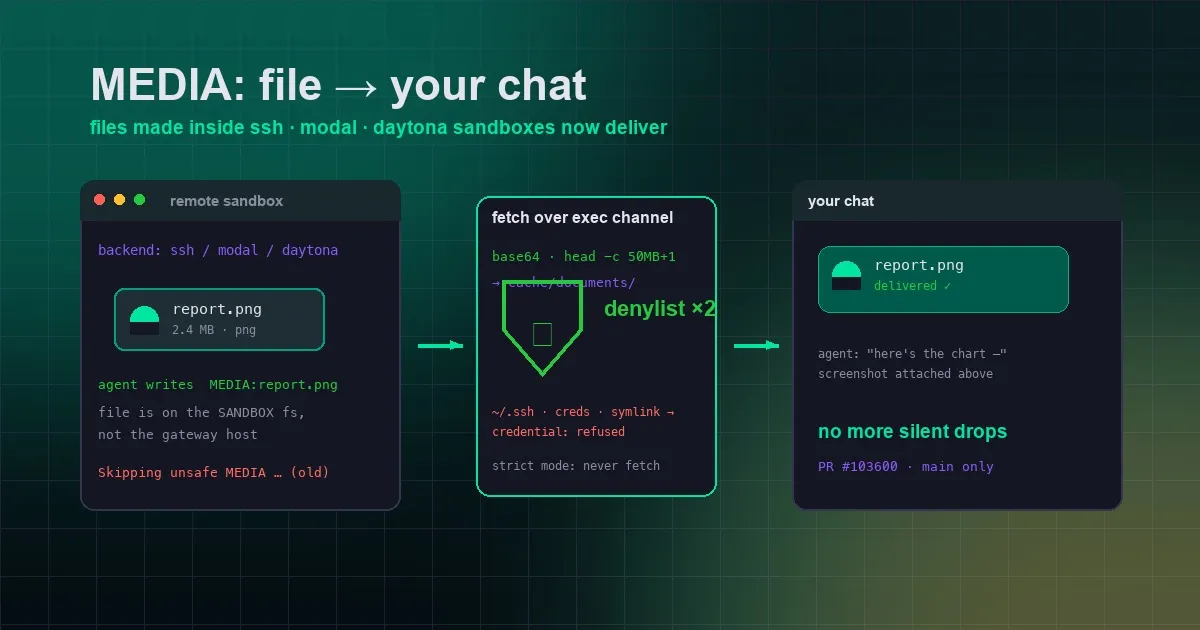
Hermes liefert dir jetzt die Dateien, die sein Agent in Remote-Sandboxes erzeugt
Wenn Hermes seine Hände in einer Remote-Sandbox (SSH, Modal, Daytona, Singularity, Vercel) arbeiten lässt, verschwanden die dort erzeugten Dateien – Screenshots, Diagramme, Berichte – bisher spurlos; zurück blieb nur die Logzeile 'Skipping unsafe MEDIA directive path'. Seit dem 5. September 2026 holt das Gateway Sandbox-Dateien über den Exec-Channel zurück und liefert sie regulär aus: 50-MB-Limit, Host-Denylist zweifach angewendet, Symlinks auf Zugangsdaten werden abgelehnt. Dieser Beitrag erklärt den MEDIA:-Tag-Mechanismus, den Fix und seine Sicherheitsgrenzen.
Weiterlesen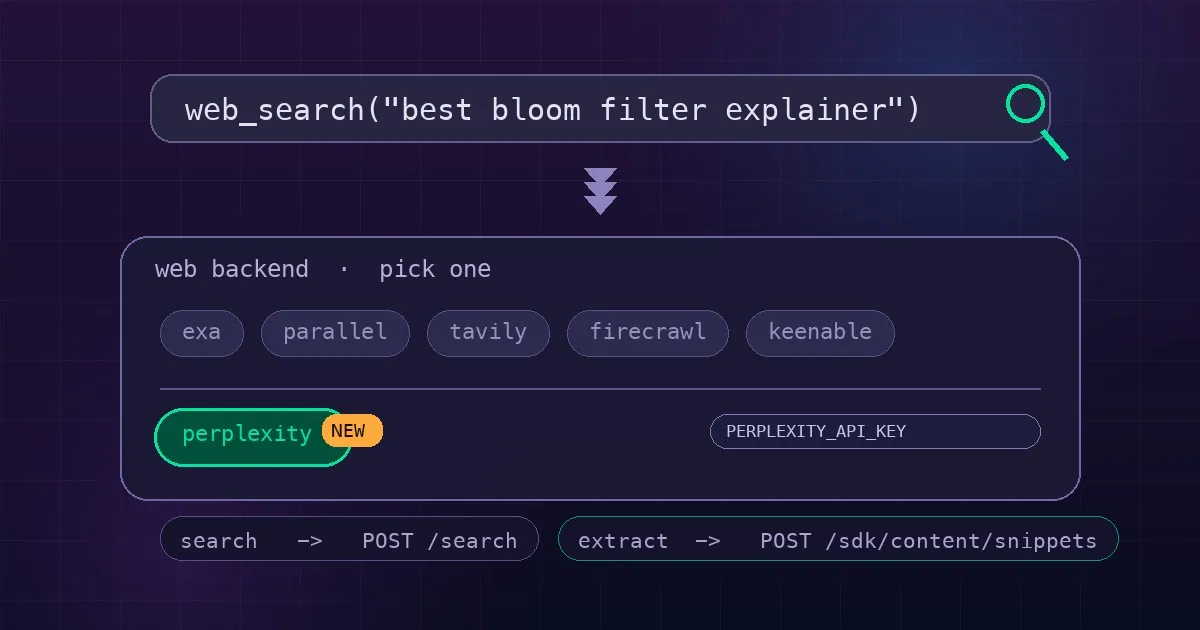
Hermes und Perplexity Search: Ein API-Key verbessert Websuche und Seitenextraktion
Die Perplexity Search API ist seit dem 4. September 2026 ein offizielles Backend für die Hermes-Tools web_search und web_extract. So konfigurierst du den Key, wechselst das Backend – und warum web_extract queryrelevante Snippets statt kompletter Seiten liefert.
Weiterlesen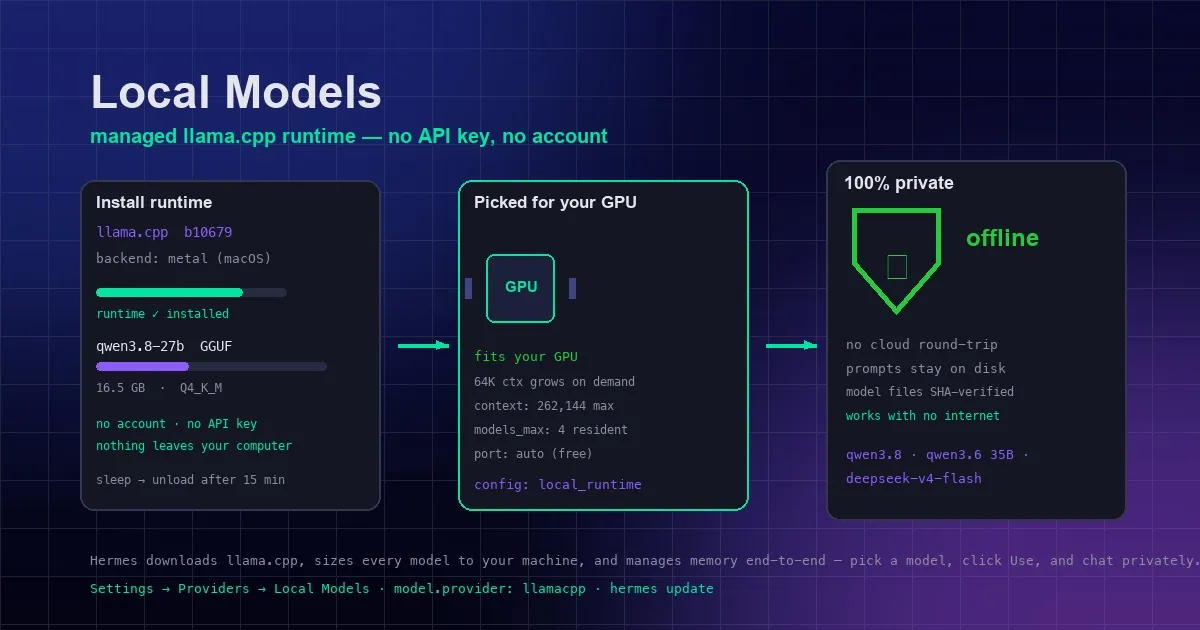
Hermes mit lokalen Modellen betreiben: Kein API-Key, kein Konto – läuft offline
Hermes kann offene Modelle jetzt komplett auf der eigenen Maschine ausführen: Die App lädt und verwaltet die llama.cpp-Inference-Engine selbst, wählt den passenden quantisierten Build für deine GPU aus und übernimmt das VRAM-Management von Anfang bis Ende. Kein Konto, kein API-Key – und nach dem Download kein Netzwerkzugriff mehr. Eine Schritt-für-Schritt-Anleitung zur neuen Local-Models-Runtime, zum Modellkatalog, zur Speicherverwaltung und zu den Config-Keys.
Weiterlesen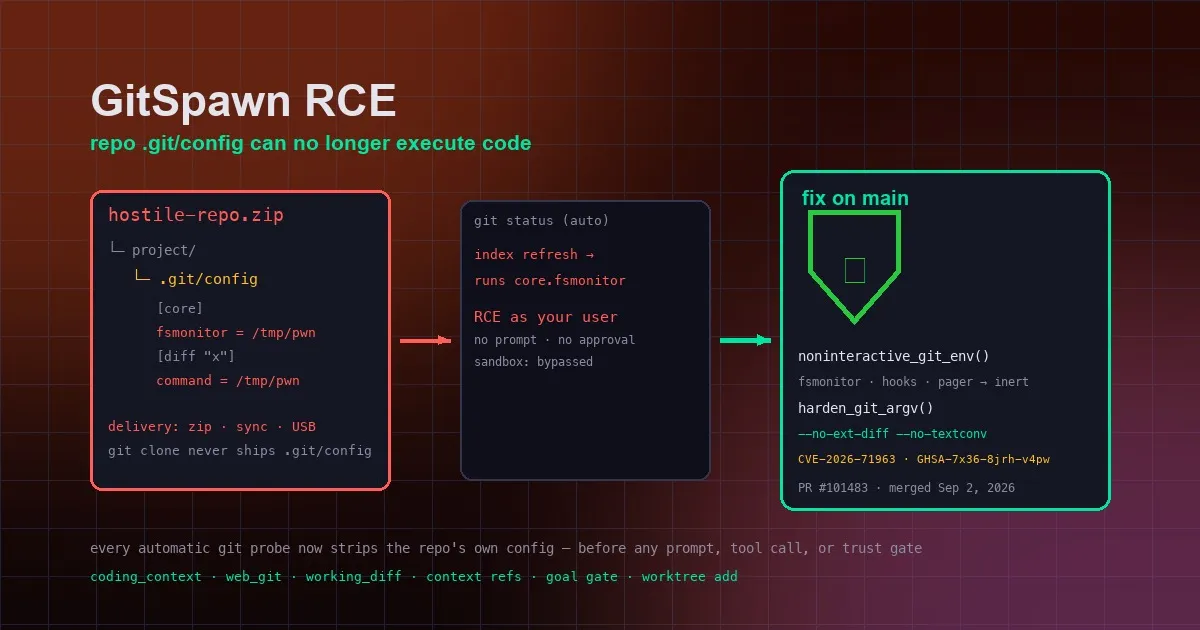
Noch bevor du ein Wort getippt hast, lief im Repository Code: GitSpawn und wie Hermes es behoben hat
Ein Kollege packt ein Projekt als Zip zusammen, du entpackst es und legst den Ordner in Hermes – und noch bevor du eine einzige Anweisung getippt hast, ist auf deinem Rechner bereits Angreifer-Code mit deinen Rechten gelaufen. Das ist GitSpawn, eine Schwachstellen-Klasse, die Manifold Security am 1. September offengelegt hat und die Claude Code, Codex, Cursor, Goose, Qwen Code, Grok Build und Hermes Agent betrifft. Coding-Agents führen git automatisch aus, um vor jedem Prompt und jedem Trust-Gate Kontext zu sammeln; das eigene .git/config eines Repositories kann git dabei auf ein beliebiges Programm zeigen lassen (core.fsmonitor, hooksPath und Diff-Driver sind alles Execution Sinks). Hermes hat den Fix am 2. September gemerged (PR #101483, auf main): Jede automatische git-Probe läuft jetzt in einer bereinigten Umgebung, und das Diff-Rendering erzwingt --no-ext-diff --no-textconv. Dieser Beitrag erklärt den Angriff, wie er sich verbreitet und wie du dein eigenes Setup prüfst.
Weiterlesen
Hermes v0.21.0: Bot Mode eingebaut, Agents, die sich gegenseitig schreiben, und Cron-Jobs mit Gedächtnis
v0.21.0 (The Pantheon Release) bringt Bot Mode fest in die Desktop-App – mit Gruppenchats und benannten Agent-Avataren –, ergänzt den Befehl hermes peer für Bot-zu-Bot-DMs über Profile und Gateways hinweg, gibt Cron-Jobs persistentes Memory und Continuity, erlaubt die Live-Steuerung von Subagents, macht die MCP-Oberfläche zur Kommandozentrale und verschärft die Sicherheit bei Instruction-Dateien, Schwärzung und Windows-Approvals.
Weiterlesen