Hermes in NVIDIA OpenShell ausführen: der NemoClaw-Sandbox-Guide
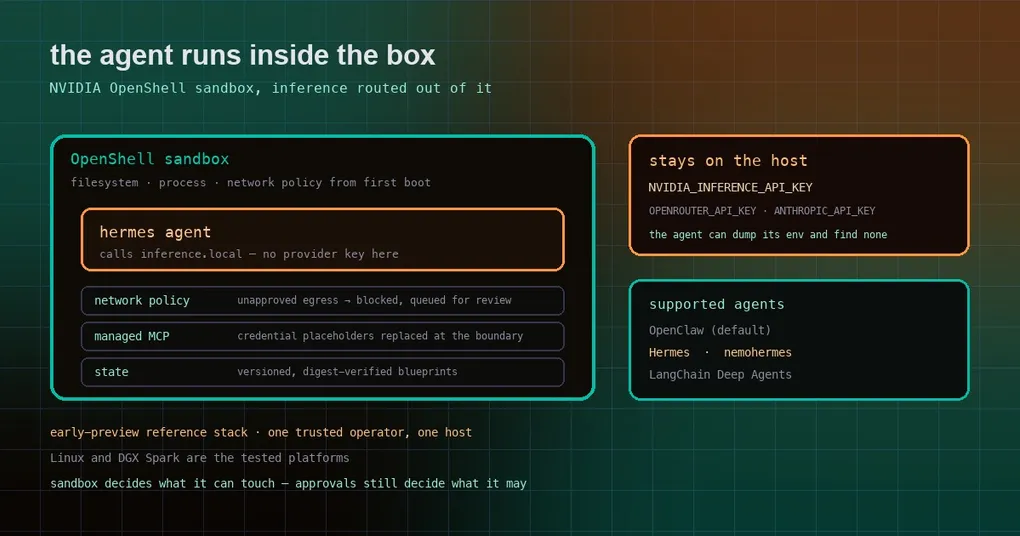
Du hast einem Agenten dein Terminal, deine SSH-Keys, dein Home-Verzeichnis und die Erlaubnis gegeben, Pakete zu installieren — und das funktioniert, bis zu dem Moment, in dem du ihn auf einer Maschine laufen lassen willst, auf die es ankommt. Ein Always-on-Agent auf einer geteilten Kiste, eine Workstation mit Produktions-Credentials in Reichweite oder eine Maschine, die auch ein Kollege nutzt: Jedes „führ das mal eben aus“ wird dann zu einer Entscheidung über den Blast Radius. NVIDIAs Antwort ist, nicht länger über Berechtigungen zu streiten, sondern den ganzen Agenten in einen Container mit Netzwerk-Allow-List zu stecken und die API-Keys auf dem Host zu lassen, wo der Agent sie nicht lesen kann.
Was NemoClaw ist
NVIDIA NemoClaw ist ein quelloffener (Apache-2.0) Referenzstack, um Always-on-AI-Agenten sicherer in NVIDIA OpenShell-Sandboxes zu betreiben. Die Beschreibung des Projekts nennt drei unterstützte Agenten, und Hermes ist einer davon:
Run agents like Hermes, LangChain Deep Agents, and OpenClaw more securely inside NVIDIA OpenShell with managed inference
Es ist kein Hermes-Fork und es ändert nichts daran, wie du Hermes benutzt. Es ist das Packaging drumherum: eine Host-CLI (nemohermes ist die NemoClaw-CLI mit vorausgewähltem Hermes), ein versionierter Container-Blueprint, ein Onboarding-Wizard und eine agentenspezifische Integrationsschicht. Die Einordnung aus dem Repository selbst ist es wert, wiederholt zu werden, bevor du einen Abend investierst:
NemoClaw is an early-preview reference stack for a trusted operator on one host. It is not a hosted service, a multi-tenant enterprise control plane, or an enterprise identity system.
Was die Sandbox tatsächlich durchsetzt
| Fähigkeit | Was das in der Praxis bedeutet |
|---|---|
| Ausführung in der Sandbox | Der Agent läuft in OpenShell, mit Dateisystem-, Prozess- und Netzwerk-Kontrollen ab dem ersten Boot |
| Geroutete Inferenz | Der Agent ruft inference.local innerhalb der Sandbox auf; OpenShell leitet an den von dir gewählten Provider weiter. Inference-Credentials bleiben auf dem Host |
| Vom Operator kontrollierter Egress | YAML-Netzwerkpolicy plus Presets. Nicht freigegebene Ziele werden blockiert und dir als Prüfanfragen vorgelegt |
| Verwaltete MCP-Server | Authentifizierte HTTPS-Streamable-HTTP-MCP-Server für den Agenten; Credential-Platzhalter werden an freigegebenen Egress-Grenzen von OpenShell ersetzt |
| Lifecycle | Versionierte, digest-verifizierte Blueprints; Status, Logs, Rebuild, Recovery, Snapshot und Restore |
| State-Migration | Agent-State zwischen Maschinen verschieben, mit Credential-Stripping und Integritätsprüfung |
Die Designentscheidung, die für einen Hermes-Nutzer am wichtigsten ist, ist der Inferenz-Pfad. Dein Provider-Key liegt nie in der Sandbox. Der Agent spricht mit einem lokalen Endpoint, OpenShell entscheidet, wohin das tatsächlich geht, und der Key bleibt beim Operator — ein per Prompt-Injection gekaperter Agent, der seine Umgebung auskippt, findet also einen Endpoint-Namen, kein Secret.
Hermes in eine Sandbox bringen
Auf einem unterstützten Host ist der Installer ein einziger Befehl, und er fragt, welchen Agenten du willst. Die Express-Installation wählt standardmäßig OpenClaw, also antworte am Preset-Prompt mit n, um Hermes, einen Sandbox-Namen, einen Provider und ein Modell interaktiv auszuwählen:
curl -fsSL https://www.nvidia.com/nemoclaw.sh | bashFür eine geskriptete Installation setzt du die Antworten vorab, statt Prompts zu beantworten:
export NEMOCLAW_AGENT=hermes
export NEMOCLAW_NON_INTERACTIVE=1
export NEMOCLAW_ACCEPT_THIRD_PARTY_SOFTWARE=1
export NEMOCLAW_SANDBOX_NAME=my-hermes
export NVIDIA_INFERENCE_API_KEY=<your-key>
curl -fsSL https://www.nvidia.com/nemoclaw.sh | bash
Danach öffnet nemohermes onboard den Wizard erneut — zugleich der schnellste Weg, die Optionen auf deiner Maschine zu sehen, bevor du dich auf eine Konfiguration festlegst.
Die Provider-Liste ist breit, und ein Eintrag ist Hermes-spezifisch: Neben NVIDIA Endpoints (NEMOCLAW_PROVIDER=build), OpenRouter, OpenAI, Anthropic, Gemini, dem Model Router (routed), OpenAI- und Anthropic-kompatiblen Endpoints und einem fertigen lokalen vLLM-Server gibt es NEMOCLAW_PROVIDER=hermes-provider, dokumentiert als Hermes-only. Lokales Ollama wird für OpenClaw und Hermes angeboten, wenn es installiert ist, läuft oder installierbar ist.
Wenn das Onboarding abgeschlossen ist, gibt der Wizard die zwei Adressen aus, die du tatsächlich benutzt:
NemoHermes is ready

Sandbox:  my-hermes
Model:    nvidia/nemotron-3-super-120b-a12b (NVIDIA Endpoints)

  Hermes Agent Dashboard
  Port 18789 must be forwarded before opening this URL.
  http://127.0.0.1:18789/

  Hermes Agent OpenAI-compatible API
  Port 8642 must be forwarded before connecting.
  http://127.0.0.1:8642/v1
Beide Ports werden vom Host aus weitergeleitet, nicht von der Sandbox veröffentlicht — das Dashboard von einer anderen Maschine aus zu erreichen ist also ein expliziter Schritt, kein Default.
Zwei Hermes-spezifische Details, die man kennen sollte
Die Baseline-Netzwerkpolicy ist für Hermes geschrieben, nicht für einen generischen Agenten. NemoClaw liefert eine agentenspezifische Policy, die dem Hermes-Binary und seiner Python-Runtime erlaubt, die Endpoints zu erreichen, die sie braucht: Service-Endpoints von Nous Research, PyPI, NVIDIA-Inferenz-Endpoints und ausgewählte Messaging-APIs. Wenn du Messaging-Kanäle aktivierst, lies die Policy, bevor du den Schalter umlegst — genau deshalb verweist die Doku auf die Seiten zu Messaging-Kanälen und Netzwerkpolicy.
Helle Terminals bekommen einen verwalteten Skin. Wenn du dich von einem Terminal mit schlechter Kontrastbehandlung aus mit einer Hermes-Sandbox verbindest, installiert NemoClaw gegebenenfalls einen verwalteten Hermes-Skin nemoclaw-light, damit der Text des Assistenten lesbar bleibt. Diesen verwalteten Zustand entfernt es wieder, sobald das Terminal ihn nicht mehr braucht, und einen Skin, den du selbst gewählt hast, lässt es unangetastet.
Wo die Preview endet
Klarheit darüber erspart dir einen schlechten Nachmittag:
- Plattformen: Linux und DGX Spark sind die primär getesteten Plattformen. macOS, WSL, DGX Station und headless Linux-Server sind mit ihren jeweiligen Einschränkungen dokumentiert, statt versprochen zu werden.
- Maßstab: ein vertrauenswürdiger Operator, ein Host. Keine Multi-Tenancy, keine Enterprise-Identity.
- Die Durchsetzung hängt vom Host ab. Laut Doku variieren die Grenzen der Durchsetzung je nach Host; eine Sandbox ist nur so stark wie die Kernel-Features darunter.
- Es ist eine Preview. Digest-verifizierte Blueprints und ein dokumentierter Lifecycle sind real, aber der Stack ist jung, und die Doku selbst nennt ihn Early Preview.
Und noch eine ehrliche Anmerkung: Wenn dein eigentliches Problem lautet „der Agent führt ständig Befehle aus, die ich nicht freigegeben habe“, hat Hermes dafür bereits ein Approval-Gate und eine Deny-List, und eine Sandbox ist ein anderes Werkzeug für eine andere Bedrohung. Die beiden ergänzen sich gut — die Sandbox entscheidet, was der Agent anfassen kann, die Approvals entscheiden, was er tun darf.
Solltest du es einsetzen?
Wenn du Hermes auf einem Laptop laufen lässt, bei dem du jeden Turn beobachtest, ist NemoClaw mehr Maschinerie, als du brauchst. Es beginnt sich zu bezahlen, sobald der Agent unbeaufsichtigt läuft: ein langlebiges Gateway auf einer Workstation, ein Heimserver oder eine Maschine, auf der sich auch andere einloggen. Die Teile, die sich auch dann lohnen, wenn du es nie installierst, sind die Designideen — Inferenz über einen lokalen Endpoint geroutet, damit der Key nie in die Welt des Agenten gelangt; Egress als geprüfte Allow-List statt als Fußnote der Firewall; und Secrets, die an der Grenze ersetzt werden, statt dem Prozess übergeben zu werden.
Die NemoClaw-Dokumentation führt durch Host-Readiness, Provider-Auswahl und Netzwerkpolicy. Näher am Thema: Die Sandbox ist orthogonal zu dem, was Hermes selbst bei Approvals tut, und wenn du Hermes irgendwo dauerhaft laufen lassen willst, decken die Beiträge zu Gateway-Self-Heal und Loop-Watchdog die Teile ab, die eine unbeaufsichtigte Installation am Leben halten.
Quellen: das README des NemoClaw-Repositorys und die NVIDIA-NemoClaw-Dokumentation (Hermes-Quickstart- und Übersichtsseiten); Repository-Metadaten (Apache-2.0, ~22,7k Stars, aktiv gepusht mit Stand 16. Oktober 2026); die Hermes-Baseline-Netzwerkpolicy und Details zur nemohermes-CLI stammen aus dem NemoClaw-Hermes-Quickstart.